
Với một văn phòng khoảng 20 nhân sự, việc lưu file “mỗi người một nơi” thường bắt đầu bằng vài thư mục Google Drive, một ổ cứng cắm vào máy kế toán, hoặc một máy tính nội bộ được chia sẻ qua mạng LAN. Ban đầu cách này có vẻ tiện, nhưng càng dùng lâu càng phát sinh vấn đề: file bị trùng phiên bản, nhân sự cũ vẫn còn quyền truy cập, phòng ban nhìn thấy dữ liệu không nên thấy, hoặc khi một máy tính hỏng thì cả đội không mở được tài liệu.
Đây là lúc doanh nghiệp nên cân nhắc thiết lập NAS làm file server nội bộ. NAS không chỉ là nơi lưu trữ tập trung, mà còn giúp doanh nghiệp quản lý quyền truy cập, sao lưu dữ liệu, theo dõi thay đổi và giảm rủi ro thất thoát thông tin.
Bài viết này đi theo một tình huống thực tế: văn phòng khoảng 20 nhân sự, có các bộ phận như Ban giám đốc, Kế toán, Kinh doanh, Hành chính – Nhân sự, Marketing và Kỹ thuật. Mục tiêu là thiết lập hệ thống file server gọn, dễ dùng, dễ bàn giao và không quá phức tạp khi công ty mở rộng.
Vì sao văn phòng 20 nhân sự nên dùng NAS làm file server?
Ở quy mô 20 người, doanh nghiệp thường chưa muốn đầu tư một hệ thống server quá nặng, nhưng nhu cầu quản trị dữ liệu đã đủ lớn để không thể dùng cách lưu file tự phát.
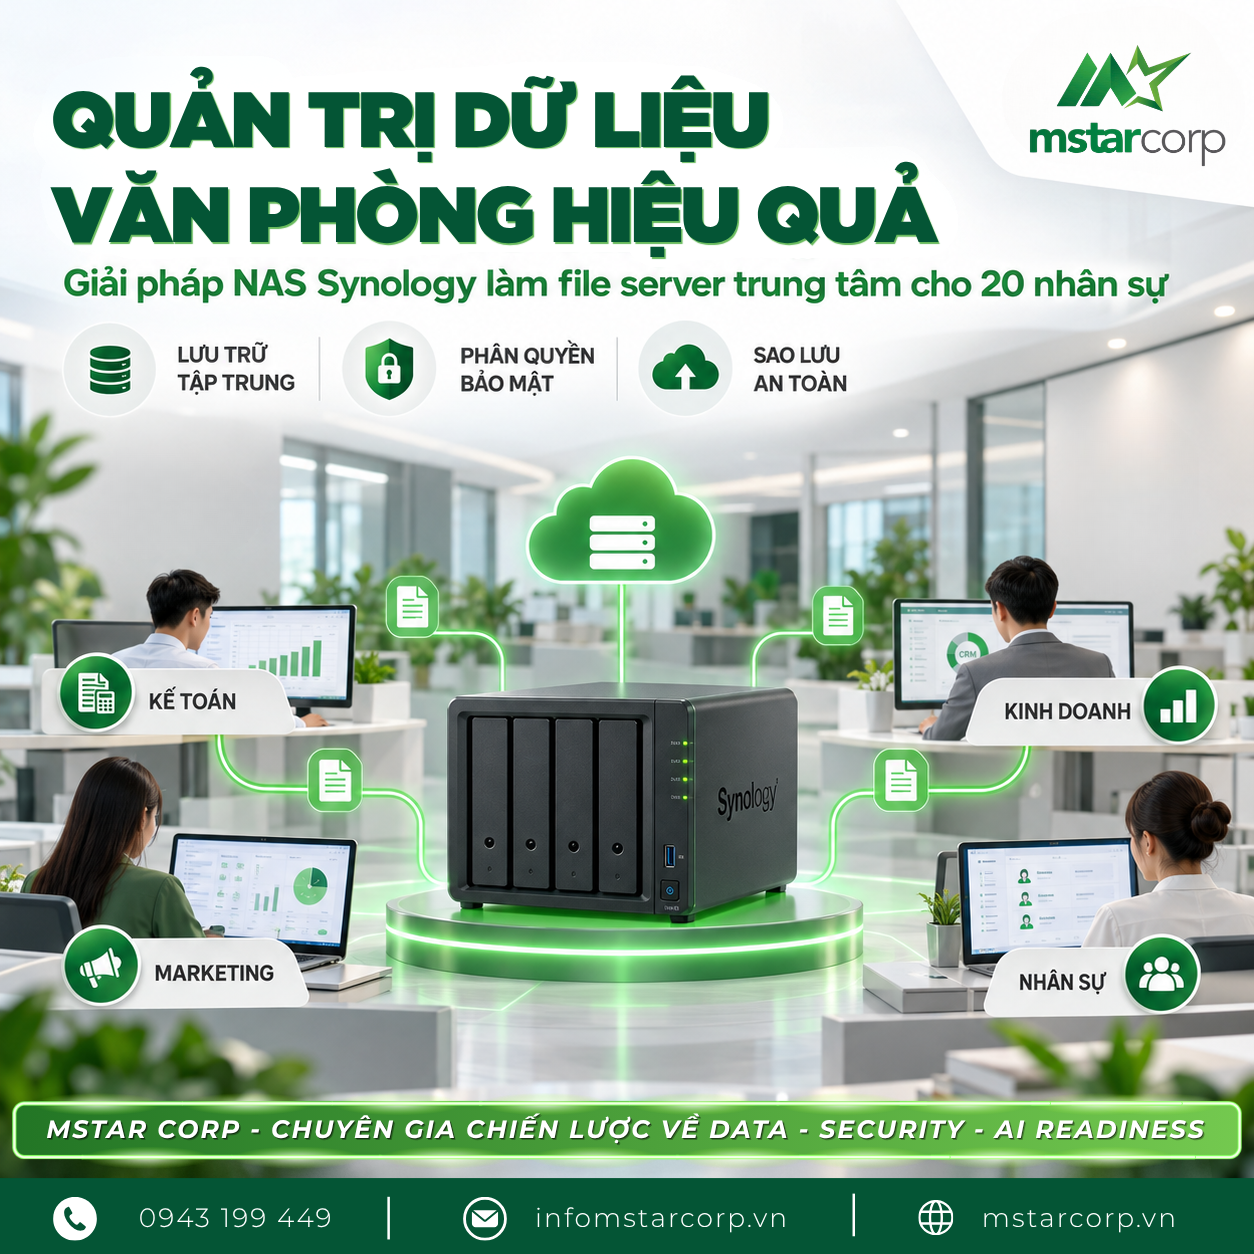
Một NAS phù hợp có thể đóng vai trò file server trung tâm cho văn phòng, giúp toàn bộ nhân sự truy cập dữ liệu theo tài khoản riêng. Người dùng có thể làm việc qua mạng nội bộ, truy cập từ xa nếu được cấp quyền, đồng bộ dữ liệu cần thiết về máy tính cá nhân và vẫn đảm bảo dữ liệu chính nằm ở hệ thống tập trung.
Lợi ích quan trọng nhất không chỉ là “có chỗ lưu file”, mà là doanh nghiệp kiểm soát được ai được xem, ai được sửa, ai được xoá và dữ liệu có được sao lưu đúng cách hay không.
Nguyên tắc đầu tiên: Phân quyền theo nhóm, không phân quyền từng người
Một lỗi rất phổ biến khi thiết lập file server là tạo quyền cho từng nhân sự (ví dụ: thư mục kế toán cấp cho chị A, anh B, bạn C; thư mục kinh doanh cấp cho từng bạn sales). Cách này dùng được lúc đầu, nhưng sau vài tháng sẽ rất khó kiểm soát. Khi có nhân sự nghỉ việc, chuyển phòng ban hoặc có người mới vào, quản trị viên phải rà từng thư mục để chỉnh quyền, rủi ro sót quyền rất cao.
Cách gọn hơn là phân quyền theo nhóm. Ví dụ:
-
Group_BOD: Ban giám đốc
-
Group_Accounting: Kế toán
-
Group_Sales: Kinh doanh
-
Group_HR: Hành chính – Nhân sự
-
Group_Marketing: Marketing
-
Group_Tech: Kỹ thuật
-
Group_AllStaff: Toàn bộ nhân sự
Lợi thế: Khi có nhân sự mới, chỉ cần đưa tài khoản đó vào đúng nhóm. Khi nhân sự nghỉ việc, chỉ cần vô hiệu hoá tài khoản hoặc xoá khỏi nhóm. Cấu trúc quyền trên thư mục gần như không phải thay đổi.
Cấu trúc thư mục đề xuất cho văn phòng 20 nhân sự
Với quy mô nhỏ và vừa, cấu trúc thư mục nên dễ hiểu hơn là quá chi tiết. Một mô hình tham khảo có thể như sau:
-
01_Company_Public: Dùng cho các tài liệu chung (biểu mẫu, quy định, profile công ty, hình ảnh thương hiệu đã được duyệt). Toàn bộ nhân sự có thể đọc, nhưng chỉ một số người có quyền chỉnh sửa.
-
02_BOD: Dành cho Ban giám đốc (tài liệu quản trị, kế hoạch, báo cáo nhạy cảm). Quyền truy cập nên giới hạn chặt.
-
03_Accounting: Dành cho kế toán (chứng từ, báo cáo tài chính, hoá đơn). Cần phân quyền rất cẩn thận vì có dữ liệu nhạy cảm.
-
04_Sales: Dành cho kinh doanh (báo giá, hợp đồng mẫu, danh sách khách hàng). Nên tách thêm thư mục con theo quyền đọc và quyền sửa nếu có dữ liệu khách hàng quan trọng.
-
05_HR: Dành cho nhân sự (hồ sơ nhân viên, hợp đồng, quy trình nội bộ). Không nên để toàn công ty truy cập.
-
06_Marketing / 07_Technical: Thư mục của riêng các phòng ban tương ứng.
-
08_Projects: Dùng cho các dự án liên phòng ban. Nên tạo nhóm riêng cho từng dự án (ví dụ:
Group_Project_A) thay vì cấp quyền rời rạc từng người để tránh rối quyền. -
09_Archive: Dùng để lưu trữ dữ liệu cũ.
Phân biệt quyền đọc, sửa và xoá
Không phải ai có quyền sửa file cũng nên có quyền xoá file. Với file server dùng chung, quyền xoá là quyền cần kiểm soát kỹ vì chỉ một thao tác nhầm có thể ảnh hưởng đến cả phòng ban.
Thông thường, có thể chia quyền thành 3 mức:
-
Read only: Chỉ xem và tải file, không chỉnh sửa.
-
Read/Write: Được tạo mới, chỉnh sửa file trong thư mục.
-
Admin/Full control: Được phân quyền, xoá, di chuyển hoặc thay đổi cấu trúc thư mục.
Với văn phòng 20 nhân sự, mỗi phòng ban có thể có một người phụ trách dữ liệu, nhưng quyền admin hệ thống nên giới hạn cho IT hoặc đơn vị quản trị hạ tầng.
Đặt tên tài khoản và nhóm quyền sao cho dễ bàn giao
Một hệ thống file server tốt không chỉ chạy được hôm nay, mà còn phải dễ bàn giao sau 6 tháng hoặc 1 năm. Cách đặt tên cần thống nhất từ đầu:
-
Tài khoản người dùng: Đặt theo một chuẩn duy nhất, ví dụ:
nguyen.van.a,tran.thi.b,sales01,accounting01. -
Nhóm quyền: Đặt theo phòng ban hoặc chức năng, ví dụ:
grp_accounting_rw,grp_accounting_read,grp_sales_rw,grp_allstaff_read.
Lưu ý: Không nên đặt tên nhóm kiểu “nhom chi Lan”, “quyen tam thoi”, “folder moi”, vì sau này rất khó hiểu chức năng thực sự của nhóm đó là gì.
Có nên cho nhân sự truy cập NAS từ xa?
Có thể, nhưng không nên mở truy cập từ xa một cách dễ dãi. Nếu nhân sự cần làm việc ngoài văn phòng:
-
Dùng cơ chế truy cập an toàn, tài khoản riêng, mật khẩu mạnh và bật xác thực hai lớp (2FA).
-
Tuyệt đối không chia sẻ tài khoản chung cho cả phòng ban (sẽ không biết ai đã sửa file và ai chịu trách nhiệm khi có sự cố).
-
Với dữ liệu nhạy cảm (Kế toán, Nhân sự, Ban giám đốc), cần kiểm soát chặt chẽ hơn qua VPN hoặc giới hạn theo thiết bị.
Sao lưu: NAS không thay thế backup
Một hiểu lầm phổ biến là “đã có NAS thì dữ liệu đã an toàn”. Thực tế, NAS giúp lưu trữ tập trung nhưng không thay thế cho chiến lược backup. Nếu xoá nhầm file, bị ransomware mã hoá, hoặc cấu hình sai, dữ liệu trên NAS vẫn có thể “bay màu”.
Ở mức cơ bản, văn phòng 20 nhân sự nên có:
-
Snapshot hoặc tính năng lưu phiên bản file để khôi phục nhanh khi sửa/xoá nhầm.
-
Backup định kỳ sang ổ cứng ngoài, NAS thứ hai hoặc cloud.
-
Kiểm tra khôi phục (restore) định kỳ, không chỉ sao lưu cho có.
-
Quy định rõ ai được xoá dữ liệu và dữ liệu cũ được lưu bao lâu.
Những lỗi thường gặp khi thiết lập NAS làm file server
-
Tạo quá nhiều thư mục con ngay từ đầu: Khiến nhân sự bối rối, cuối cùng lại tạo thêm các thư mục “linh tinh”, “tạm”.
-
Cấp quyền trực tiếp cho từng người: Khó mở rộng và khó kiểm soát khi nhân sự thay đổi.
-
Không có quy định đặt tên file: Mất rất nhiều thời gian tìm kiếm. Nên thống nhất chuẩn (VD:
YYYYMMDD_TenKhachHang_LoaiTaiLieu_PhienBan). -
Không tách dữ liệu đang dùng và dữ liệu lưu trữ: Khiến thư mục nặng, khó tìm và dễ nhầm phiên bản.
-
Không kiểm tra quyền sau khi cấu hình: Cần dùng tài khoản test để đóng vai từng bộ phận (kế toán, sales, HR) xem họ có nhìn thấy nhầm dữ liệu nhạy cảm không.
Quy trình triển khai gợi ý
-
Khảo sát phòng ban, loại dữ liệu và nhu cầu truy cập.
-
Lập danh sách thư mục chính và thư mục con cần thiết.
-
Lập ma trận phân quyền theo nhóm.
-
Tạo tài khoản người dùng và nhóm quyền trên NAS.
-
Cấu hình thư mục chia sẻ và phân quyền theo nhóm.
-
Di chuyển dữ liệu từ nguồn cũ lên NAS.
-
Kiểm tra quyền truy cập bằng tài khoản mẫu.
-
Thiết lập snapshot, backup và lịch kiểm tra khôi phục.
-
Hướng dẫn nhân sự cách truy cập, lưu file và đặt tên file.
-
Rà soát quyền định kỳ, đặc biệt khi có nhân sự nghỉ việc hoặc chuyển bộ phận.
Khi nào nên nhờ đơn vị chuyên triển khai?
Nếu văn phòng chỉ có vài thư mục đơn giản, doanh nghiệp có thể tự cấu hình NAS cơ bản. Tuy nhiên, khi dữ liệu liên quan đến kế toán, nhân sự, hợp đồng, hoặc có nhu cầu truy cập từ xa, nên có người am hiểu thiết kế quyền và backup ngay từ đầu.
Làm sai phân quyền thường không gây lỗi ngay lập tức, nhưng tạo rủi ro âm thầm: người không nên xem vẫn xem được, dữ liệu không được sao lưu, hoặc khi có sự cố thì không biết khôi phục từ đâu.
Kết luận
Thiết lập NAS làm file server không chỉ là mua một thiết bị và tạo vài thư mục dùng chung. Phần quan trọng nhất nằm ở cách thiết kế cấu trúc dữ liệu và phân quyền.
Nếu doanh nghiệp phân quyền theo nhóm, đặt tên rõ ràng, giới hạn quyền xoá, có snapshot và backup định kỳ, NAS sẽ trở thành nền tảng lưu trữ tập trung cực kỳ hiệu quả. Ngược lại, nếu triển khai vội, NAS có thể nhanh chóng trở thành một “ổ cứng chung” lộn xộn và tiềm ẩn rủi ro bảo mật.
Nếu cần hỗ trợ, Mstar Corp có thể tư vấn và triển khai hệ thống NAS/file server phù hợp cho doanh nghiệp SME, từ thiết kế phân quyền, cấu hình truy cập nội bộ, truy cập từ xa đến backup dữ liệu và bàn giao vận hành.